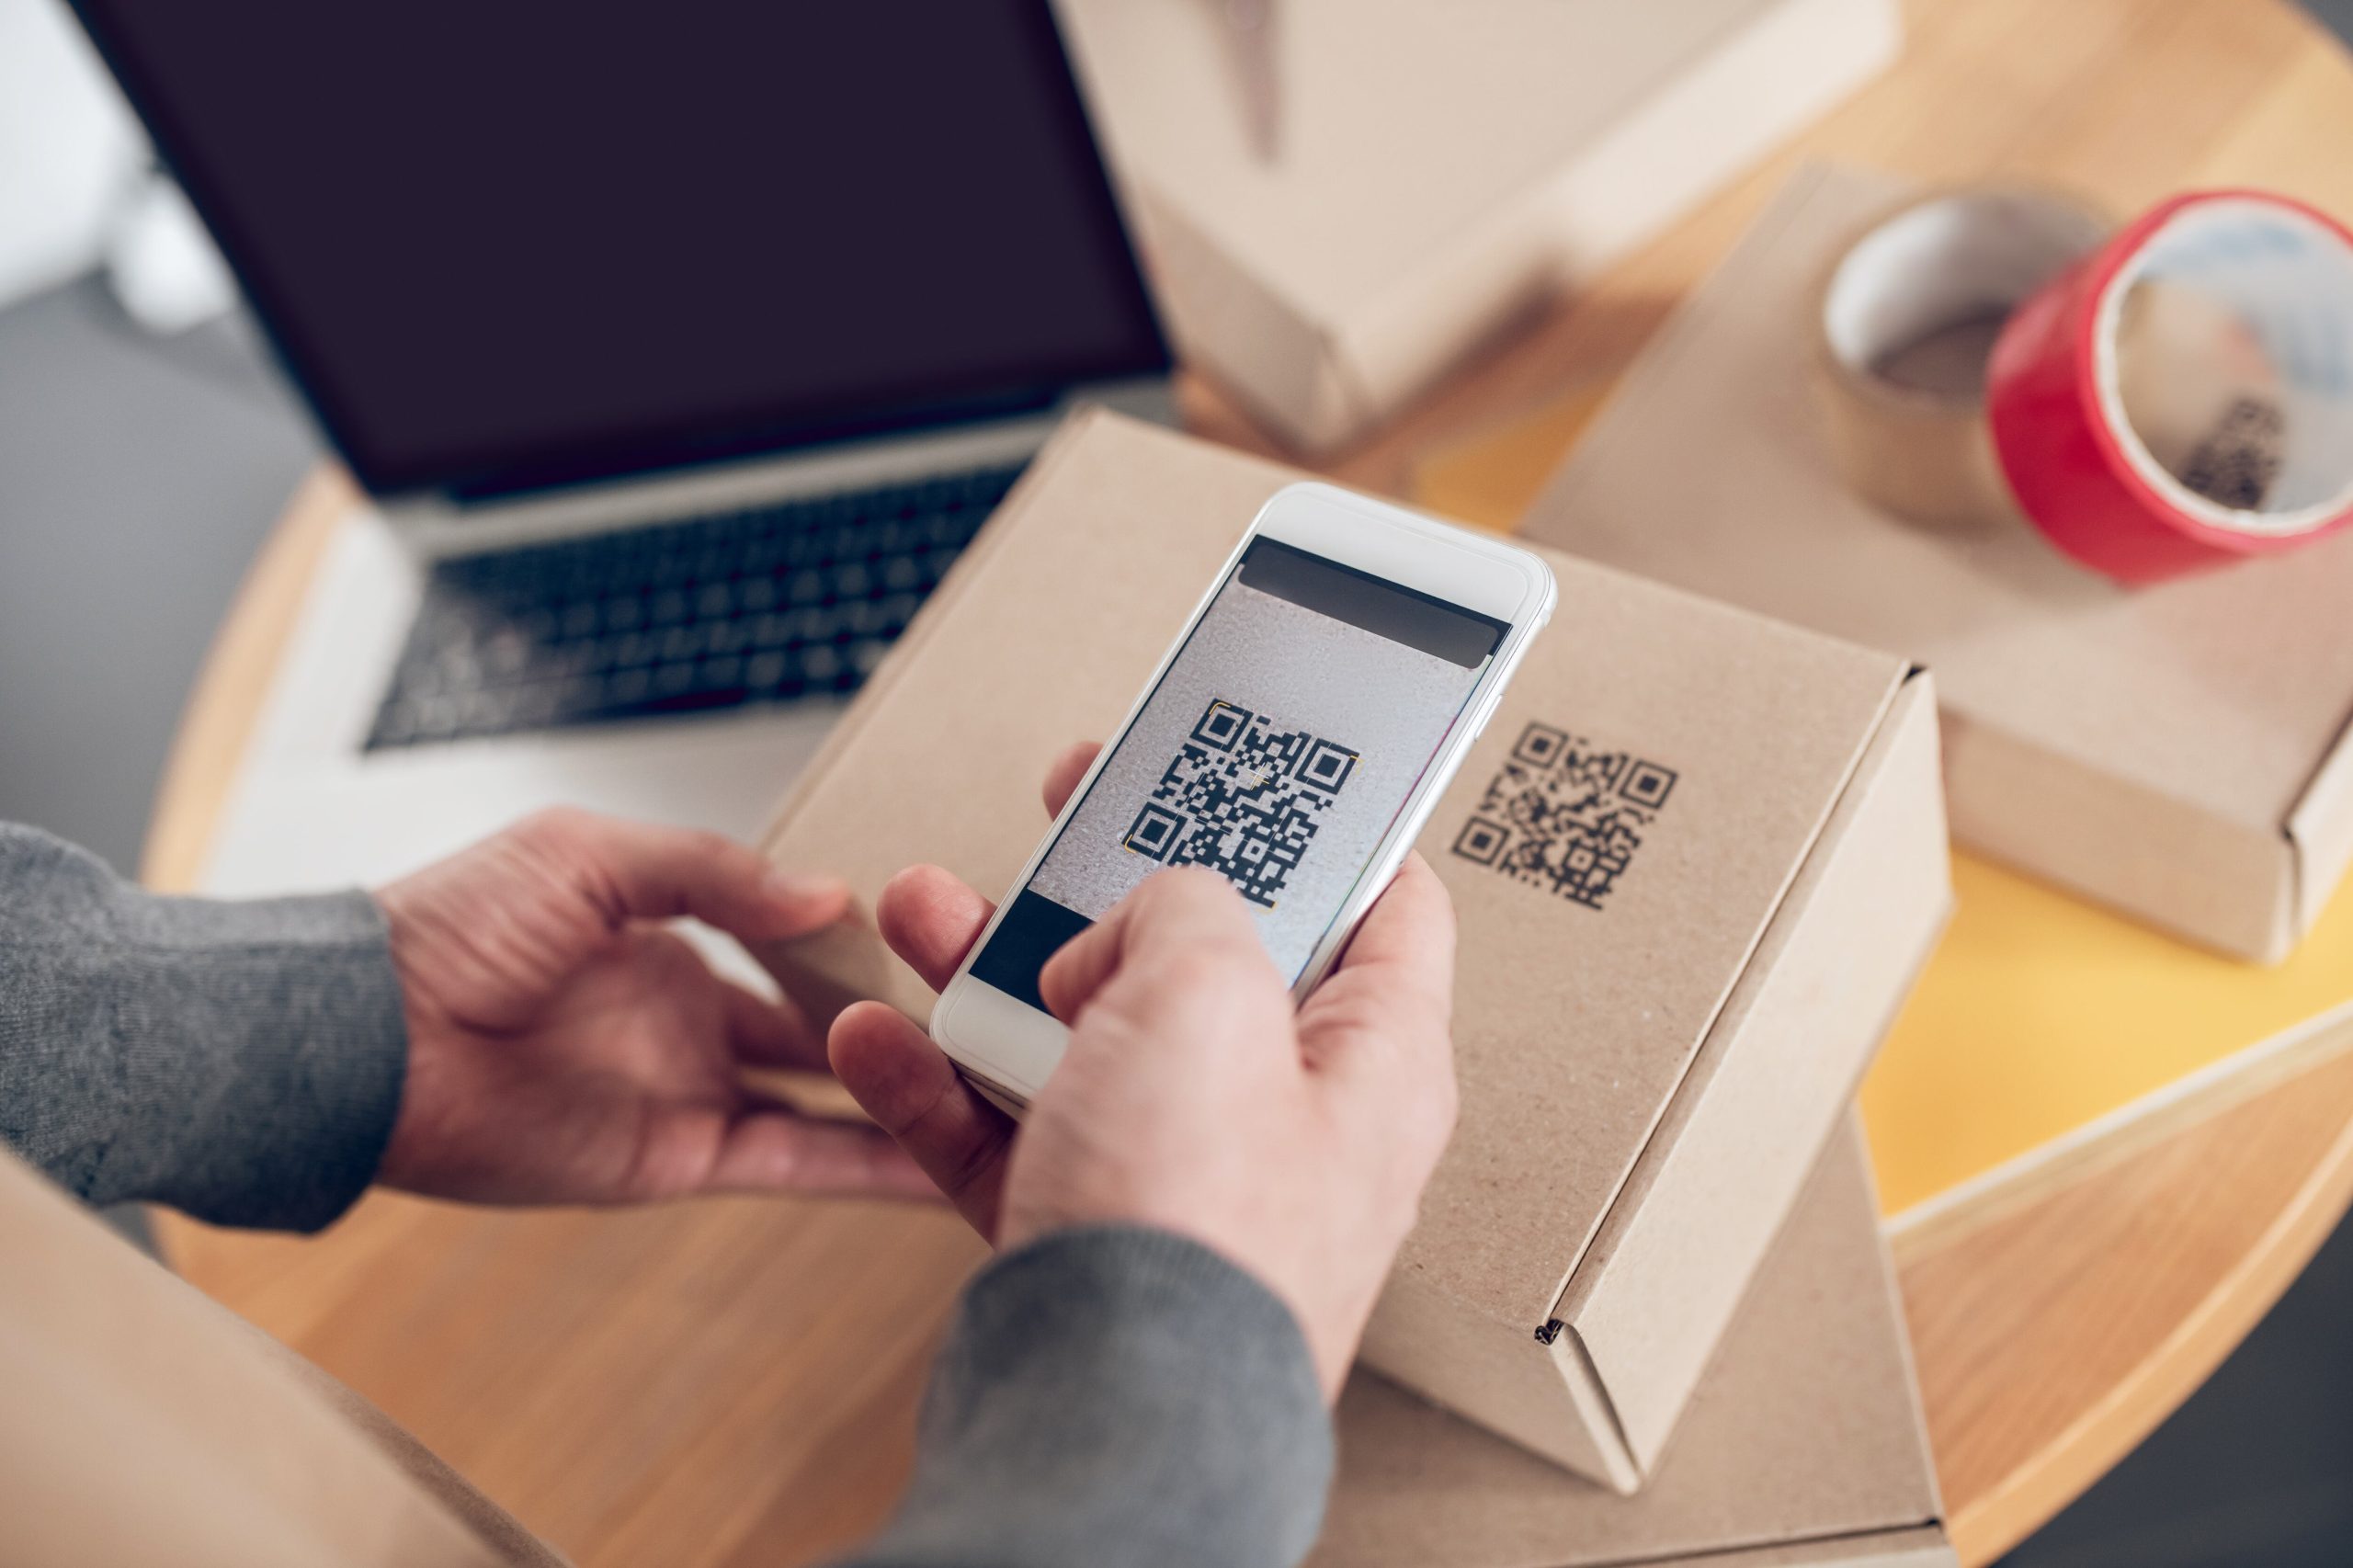
Las estafas virtuales son una moneda corriente en los tiempos que corren. Una de las últimas modalidades que se dio a conocer es la del “delivery falso” mediante un código QR. El mecanismo es simple pero efectivo: la víctima recibe un mensaje de texto o de WhatsApp que simula provenir de una empresa de envíos, replicando incluso la estética de plataformas conocidas como el Correo Argentino, y que invita a escanear un código QR o hacer click en un enlace para “confirmar” o “reprogramar” una entrega pendiente.
Esta técnica forma parte de lo que los especialistas llaman QRishing, una variante del phishing tradicional que crece con fuerza en los últimos tiempos.
A continuación, te contamos cómo funciona esta estafa y cómo protegerte:
La comunicación suele llegar por SMS o WhatsApp, con un tono de urgencia: “tu pedido no pudo ser entregado”, “hay un problema con tu envío” o “confirma tu dirección para recibir el paquete”. El mensaje incluye un código QR o un enlace que redirige a una página que imita a la de una empresa de logística real.
Una vez que la víctima escanea el código o entra al enlace, la página solicita datos personales, como nombre, dirección y documento, y en muchos casos avanza hasta pedir directamente el número de tarjeta de crédito o débito, con la excusa de cobrar un supuesto costo de reenvío o aduana.
Con los datos obtenidos, los delincuentes pueden realizar compras no autorizadas, vaciar cuentas bancarias o vender la información a terceros. En algunos casos, el QR además instala una aplicación maliciosa que le da acceso remoto al dispositivo de la víctima.
Ninguna empresa de envíos calificada pide datos de tarjeta por SMS o WhatsApp para “liberar” un paquete. Revisar la ortografía del mensaje, el número de origen (que suele ser un celular común y no una línea corporativa) y desconfiar de cualquier apuro para actuar rápido son señales claras de alerta.
Ante la duda, lo más seguro es no tocar el enlace ni escanear el QR, y en cambio ingresar directamente a la aplicación o el sitio oficial de la empresa de envíos para verificar el estado real del pedido con el número de seguimiento correspondiente.
Si ya se cargaron datos en la página falsa, lo primero es contactar al banco para bloquear la tarjeta utilizada, cambiar las contraseñas de las cuentas que puedan haberse visto comprometidas y estar atento a movimientos sospechosos en los resúmenes de cuenta durante las semanas siguientes.
Reportar el número o el mensaje recibido ayuda a que las autoridades y las propias empresas de telecomunicaciones puedan identificar y bloquear estos patrones de fraude más rápido. Casos similares ya llevaron a la detención de estafadores que operaban con esta misma modalidad a gran escala.
Una estafa que se aprovecha de un hábito cotidiano
El auge de las compras online hizo que recibir mensajes sobre envíos sea parte de la rutina diaria, y los estafadores aprovechan exactamente esa normalidad para que la víctima baje la guardia y actúe sin pensar.
Desconfiar primero, escanear después
A medida que crecen las compras online, es esperable que este tipo de estafas sigan mutando y adoptando nuevas formas, por lo que mantenerse informado sobre las modalidades más recientes es una de las mejores herramientas de prevención disponibles para cualquier usuario.

Frente a cualquier mensaje inesperado sobre una entrega, la recomendación central es siempre la misma: verificar por canales oficiales antes de escanear un código o ingresar datos personales, sin dejarse llevar por la urgencia que buscan generar estos mensajes ni por lo prolijo que pueda parecer el diseño de la página falsa. Compartir esta información con familiares y amigos, sobre todo con quienes están menos familiarizados con este tipo de fraudes, también ayuda a prevenir nuevas víctimas.